

Der Ablauf des Binance-Hacks liegt inzwischen als Zeitleiste vor: Angreifer zogen den Grossteil von rund 6.3 Mrd. USD in etwa 20 Minuten aus den Hot Wallets der Börse ab. Nach Einschätzung der Analysefirma TRM Labs liessen sie die Transaktionen vom Signiersystem der Börse selbst signieren.
Eine Kryptobörse verwahrt Kundengelder teils in Hot Wallets, die online für laufende Auszahlungen bereitstehen, und teils offline im Cold Storage. Jede Auszahlung durchläuft zunächst eine Signier-Infrastruktur, die Anfragen gegen interne Richtlinien prüft und sie erst danach mit den Schlüsseln der Hot Wallets signiert. Wer diese Schicht steuert, braucht folglich keinen Schlüssel. Binance meldete den Diebstahl am 29. Oktober 2026 und sprach am Folgetag von weiteren Einbruchspunkten. Das Muster ähnelt dem Bybit-Hack vom Februar 2025, bei dem ebenfalls die Freigabe-Schicht fiel und kein Contract-Fehler vorlag. TRM schreibt die Tat mit hoher Konfidenz Nordkorea zu und beziffert den Schaden in seiner Rekonstruktion des Angriffs auf 6.36 Mrd. USD auf zehn Chains. Elliptic kommt hingegen auf 6.43 Mrd. USD auf elf Chains, jeweils zum Wert im Transferzeitpunkt. Die genaue Ursache soll ein angekündigter Root-Cause-Bericht klären.
36 Stunden Vorbereitung über Tornado Cash
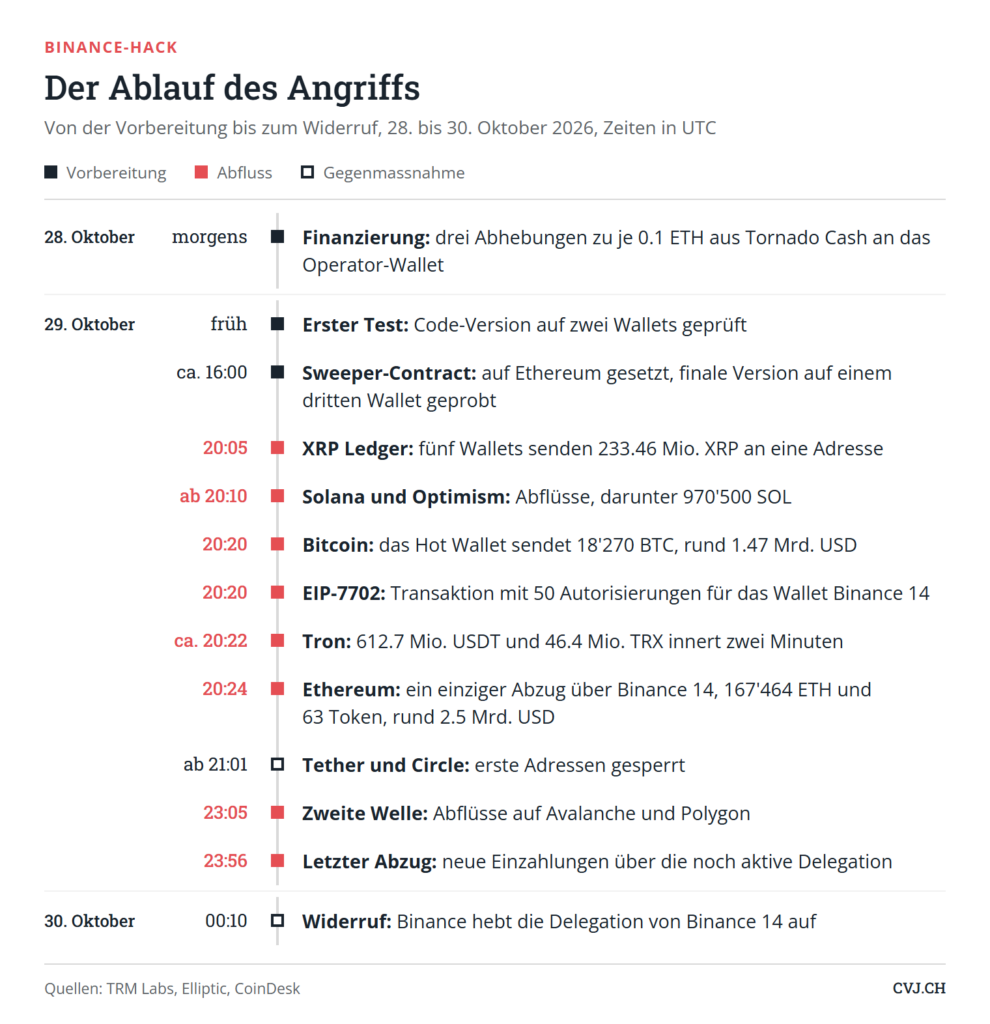
Die Vorbereitung begann mindestens 36 Stunden vor dem Diebstahl. Ab dem 28. Oktober 2026 erhielt ein neu angelegtes Operator-Wallet kleine Beträge über den Mixer Tornado Cash, laut Elliptic drei Abhebungen zu je 0.1 ETH. Am 29. Oktober 2026 gegen 16:00 UTC brachten die Angreifer zudem den Sweeper-Contract auf die Blockchain, ein Programm, das Guthaben gesammelt abzieht. Der Contract nimmt ausschliesslich Befehle des Operator-Wallets an und umfasst nach Angaben des Sicherheitsdienstleisters Immunefi nur rund 130 Zeilen Code.
Zuvor hatten die Angreifer früh am selben Tag eine erste Code-Version auf zwei Wallets getestet. Die finale Version probten sie später auf einem dritten Wallet, rund vier Stunden vor dem Angriff. Anschliessend flossen die Testgelder zurück an den Operator. Den Code selbst prüften die Angreifer somit zweimal und probten ihn einmal. TRM sieht darin dasselbe Muster wie bei Bybit und beim Angriff auf KelpDAO im April 2026.
Der Ablauf des Binance-Hacks in Minuten
Binance nannte in einer ersten Stellungnahme einen möglicherweise kompromittierten Laptop eines DevOps-Ingenieurs als Einstieg. Über diesen Rechner hätten die Angreifer einen Service-Container erreicht und unautorisierte Abhebungen eingereicht. Hinweise auf geleakte Private Keys gab es nach dieser Darstellung zunächst nicht. Am 30. Oktober 2026 meldete die Börse allerdings weitere Einbruchspunkte und sprach von einem komplexen Angriff, den keine Einzelperson ausgeführt habe. Welche Punkte das sind, hat Binance bisher nicht veröffentlicht. Der Laptop bleibt somit eine unbelegte Erstaussage.
Die Abflüsse begannen am 29. Oktober 2026 um 20:05 UTC auf dem XRP Ledger. Bis 20:09 sandten fünf Binance-Wallets dort 233.46 Mio. XRP im Wert von rund 296 Mio. USD an eine einzige Adresse. Jedes Wallet blieb dabei auf seinem Mindestguthaben stehen. Kurz nach 20:10 folgten Solana mit 970'500 SOL und Optimism. Um 20:20 schickte ausserdem das Bitcoin-Hot-Wallet 18'270 BTC im Wert von rund 1.47 Mrd. USD ab. Eine sogenannte Peel-Chain teilte den Betrag noch im selben Block in Stücke zu 1'000 und 100 BTC. Gleichzeitig leerte sich das Tron-Hot-Wallet innert zwei Minuten um 612.7 Mio. USDT und 46.4 Mio. TRX. Mit dem Ethereum-Sweep um 20:24 dauerte der Hauptteil rund 20 Minuten. Gegen 23:05 folgte schliesslich eine zweite Welle auf Avalanche und Polygon.
Aus dieser Abfolge leitet TRM die zentrale Schlussfolgerung ab. Allein könnte die Ethereum-Delegation nach Phishing aussehen. Neun weitere Chains leerten die Angreifer jedoch mit gewöhnlichen signierten Transfers, ganz ohne Delegation. Daher folgert TRM, dass das Hot-Wallet-Signiersystem selbst für den Angreifer signierte. Daten von Elliptic stützen diese Lesart ebenfalls. Demnach schickte ein zweites Ethereum-Hot-Wallet namens „Binance 16“ mit eigenem Schlüssel 28'006 ETH und weitere Token direkt an den Angreifer, zusammen 174 Mio. USD wert.
| Blockchain | Abgezogene Werte | USD |
|---|---|---|
| Ethereum | 200'630 ETH und 185 weitere Token | 3.79 Mrd. |
| Bitcoin | 18'270 BTC | 1.47 Mrd. |
| Tron | 612.7 Mio. USDT, 46.4 Mio. TRX | 628 Mio. |
| XRP Ledger | 233.46 Mio. XRP | 296 Mio. |
| Solana | 970'500 SOL | 96 Mio. |
| Arbitrum, Optimism, Base | u.a. 74.6 Mio. ARB | 39 Mio. |
| Avalanche | diverse Token | 28 Mio. |
| Polygon | diverse Token | 10 Mio. |
| Total | zehn Blockchains | 6.36 Mrd. |
Werte zum Zeitpunkt des Diebstahls. Quelle: TRM Labs
Wie 50 Autorisierungen den Sweeper freischalteten
Auf Ethereum nutzten die Angreifer eine Funktion, die mit dem Pectra-Upgrade im Mai 2025 kam. Mit EIP-7702 signiert ein normales Wallet eine Autorisierung, die auf einen Smart Contract zeigt, und führt danach dessen Code aus. Die Signatur deckt nur Chain-ID, Zieladresse und Nonce ab, nicht aber die einzelne Transaktion. Die Nonce ist der Zählerstand des Kontos. Weder Empfänger noch Betrag stehen darin, zudem darf jeder eine solche Autorisierung einreichen. Die Spezifikation warnt selbst, dass die Delegation dem Code uneingeschränkten Zugriff auf das Konto gibt.
Um 20:20:59 UTC reichten die Angreifer eine Transaktion mit 50 Autorisierungen ein, alle mit dem Schlüssel des Wallets „Binance 14“ signiert und alle auf den Sweeper gerichtet. Denn die Nonce muss exakt passen, und wegen der hohen Abhebungsrate rückte der Zähler laufend vor. Die Serie deckte deshalb die Nonces 18'914'775 bis 18'914'824 ab. Letztlich traf nur Nonce 18'914'809, die übrigen 49 verwarf das Netzwerk. TRM liest die Serie als Hinweis auf zeitlich begrenzten Zugriff oder einen Weg über ein Anfragesystem. Um 20:24:23 UTC rief der Angreifer schliesslich den Sweeper über Binance 14 auf. Eine einzige Transaktion zog 167'464 ETH und 63 Token ab, darunter etwa 1.6 Mrd. USDT, zusammen rund 2.5 Mrd. USD.
Die Delegation blieb danach aktiv, weil EIP-7702 sie bis zur nächsten Autorisierung bestehen lässt. Die Spezifikation begründet das mit Komfort, da Nutzer nicht laufend neue Contracts aufsetzen sollen. Hier ermöglichte dieselbe Eigenschaft hingegen weitere Sweeps neuer Einzahlungen ohne neue Signatur, unter anderem um 20:41, 21:04, 22:39 und 23:56 UTC. Binance 14 widerrief die Delegation erst am 30. Oktober 2026 um 00:10 UTC, knapp vier Stunden später. Über das kompromittierte Wallet wiesen die Angreifer ferner ein weiteres Binance-Wallet an, nach TRM ein separates Smart Account, und zogen dort 823 Mio. USDC ab. Insgesamt verlor Binance auf Ethereum nach TRM-Zählung 3.79 Mrd. USD.
Der Wettlauf gegen die Stablecoin-Freezes
Stablecoins wie USDT, USDC und RLUSD haben einen zentralen Emittenten, der einzelne Adressen sperren kann. Bei Bitcoin und Ether fehlt eine solche Instanz. Sie lassen sich somit nur stoppen, wenn sie bei einer sperrenden Börse landen oder Behörden an die Schlüssel kommen. Tether und Circle sperrten die ersten Adressen jedoch erst rund eine Stunde nach Abflussbeginn. Nach Elliptic tauschten die Angreifer 434 Mio. USDT über Uniswap, 1inch und Market Maker in 160'451 ETH. Den Abschlag von 12 bis 26% unter Marktpreis nahmen sie in Kauf, was Elliptic als Vorrang von Tempo vor Wert deutet. Bis zu den ersten Freezes wechselten rund 786 Mio. USD Stablecoins in ETH und TRX.
Ein zweites Angreifer-Wallet nutzte zusätzlich das Kreditprotokoll Aave. Es hinterlegte 59.9 Mio. USDT als Sicherheit und lieh 19'762 ETH im Wert von rund 44 Mio. USD. Das sperrbare USDT liegt folglich im Aave-Pool, das ETH blieb beim Angreifer. Aave fror die betroffenen Märkte vorsorglich ein und öffnete sie inzwischen wieder, die Positionen sind voll besichert. Und auf Tron tauschten die Angreifer 234 Mio. USDT auf SunSwap in 638 Mio. TRX. Das Hauptwäsche-Wallet dort führte nach Elliptic 546 TRX-Transfers aus, im Median alle 96 Sekunden. Chainalysis stuft das Transaktionsmuster auf Tron in einer eigenen Analyse als automatisiert ein. Viele Adressen erhalten demnach zuerst genau 1 TRX, dann den Betrag, den sie anschliessend weiterleiten. Ob KI-Agenten beteiligt sind, kann Elliptic allerdings nicht beurteilen.
Den nicht sperrbaren Rest beziffert TRM auf rund 2.4 Mrd. USD in Bitcoin und Ether. Elliptic kommt mit XRP und TRX zu aktuellen Kursen auf 3.21 Mrd. USD. Die Bitcoin liegen über eine Peel-Chain verteilt in 19 Adressen und haben noch keinen Dienst erreicht. Als nächste Stufe erwarten die Analysten daher Bridges, Swap-Dienste und OTC-Händler.
Welche Kontrollen Börsen nachziehen müssen
Die Empfehlungen von TRM setzen an diesen Schwachstellen an. Börsen sollten EIP-7702-Autorisierungen ablehnen, sofern sie keine erwarten. Ferner sollten sie Anfragen nach vielen Autorisierungen über einen Nonce-Bereich als Zeichen einer Kompromittierung werten. Weiterhin empfiehlt TRM, Signier-Infrastruktur und Freigabewege nach Chain und Wallet-Stufe zu trennen. Auf Treasury-Wallets gilt jede Delegation als Sofortalarm, weil dort eine Adresse plötzlich Code trägt, die keinen haben sollte. Bei Binance lief die Delegation nach Angaben der Börse nicht durch die normalen Freigaben, der Widerruf kam erst nach knapp vier Stunden. Für genau diesen Fall rät TRM deshalb zu einem getesteten, vorab freigegebenen Widerrufsprozess. Immunefi-Vizepräsident Simone Imbrescia sieht die Schwachstelle ebenso in der operativen Schicht, da auf der Chain wenig Code nötig war.
Den Einstieg selbst hat Binance noch nicht offengelegt. Die Börse hält die Auszahlungen pausiert, plant eine schrittweise Wiederöffnung und überarbeitet das Abhebungssystem. Neben dem Root-Cause-Bericht peilt sie zudem einen Proof-of-Reserves-Bericht für den 2. November 2026 an.